Blog/Reflected XSS into a JavaScript string with angle brackets HTML encoded
Reflected XSS into a JavaScript string with angle brackets HTML encoded
Portswigger › Portswigger Labs › XSS
Certificaciones
- eWPT
- eWPTXv2
- OSWE
- BSCP
Descripción
Este laboratorio contiene una vulnerabilidad de reflexted XSS en la funcionalidad de seguimiento de consultas de búsqueda, donde los angle brackets están codificados. El reflected XSS ocurre dentro de una cadena de JavaScript. Para resolver este laboratorio, debemos realizar un ataque de cross-site scripting que escape de la cadena de JavaScript y llame a la función alert
Guía de XSS
Antes de completar este laboratorio es recomendable leerse esta guía de XSS https://justice-reaper.github.io/posts/XSS-Guide/
Resolución
Al acceder a la web nos sale esto
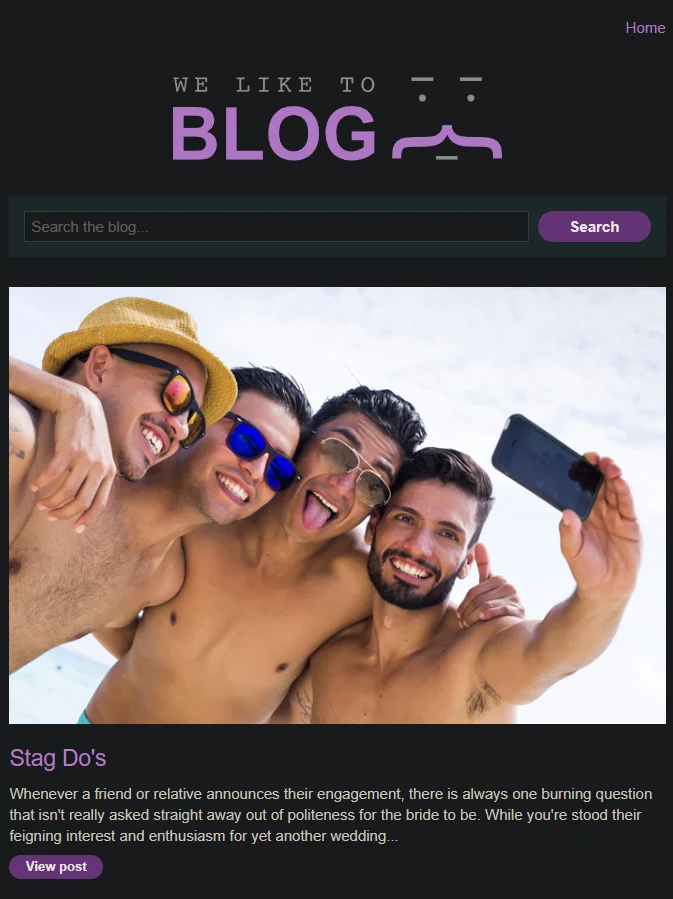
Hacemos una búsqueda por la palabra test
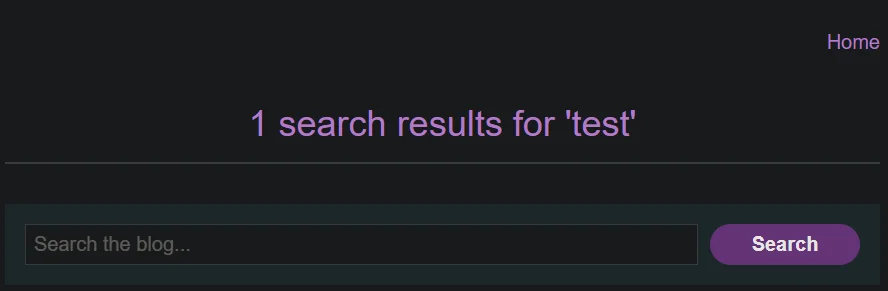
Nos abrimos el inspector de Chrome y vemos que la palabra test aparece tres veces
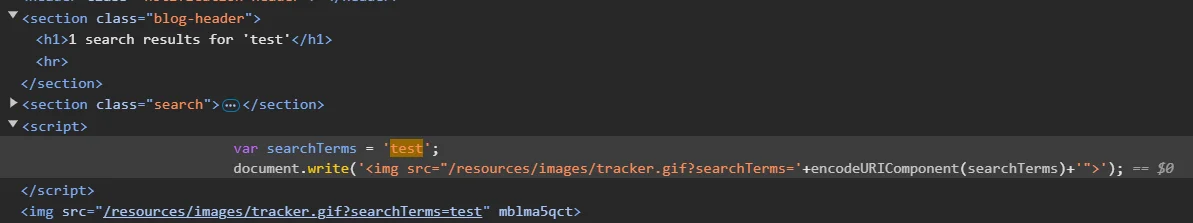
He intentado escapar de la etiqueta <img>, pero no ha sido posible porque la web urlencodea la comilla " y el mayor que >

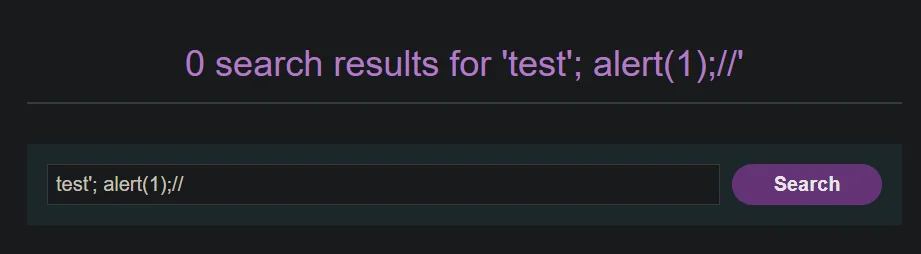
Sin embargo, el contenido que introducimos en la variable searchTerms no está sanitizado, por lo tanto podemos usar este payload test'; alert(1);// para ejecutar código JavaScript

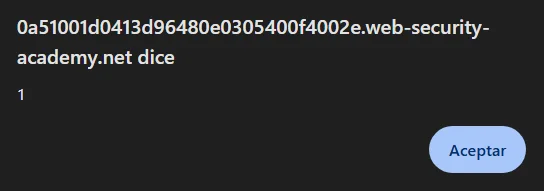
Al introducir el payload nos saldrá un alert