Blog/Reflected XSS into attribute with angle brackets HTML-encoded
Reflected XSS into attribute with angle brackets HTML-encoded
Portswigger › Portswigger Labs › XSS
Certificaciones
- eWPT
- eWPTXv2
- OSWE
- BSCP
Descripción
Este laboratorio contiene una vulnerabilidad de XSS reflejado en la funcionalidad de búsqueda de blogs, donde los angle brackets (<>) están codificados en HTML. Para resolver este laboratorio, debemos realizar un ataque de cross-site scripting que inyecte un atributo y llame a la función alert
Guía de XSS
Antes de completar este laboratorio es recomendable leerse esta guía de XSS https://justice-reaper.github.io/posts/XSS-Guide/
Resolución
Al acceder a la web nos sale esto
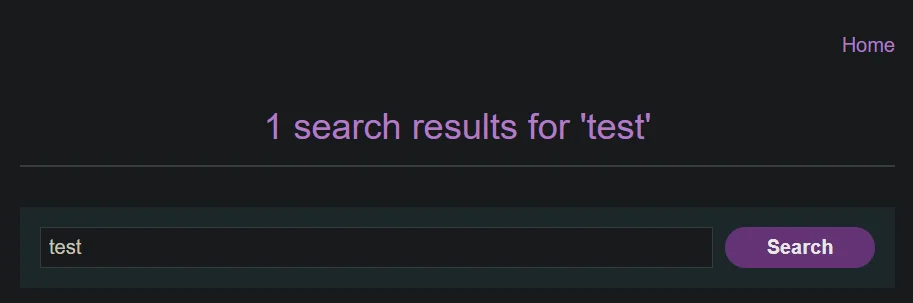
Introducimos la palabra test
Nos abrimos el inspector de Chrome y vemos que el input almacena el valor que introducimos
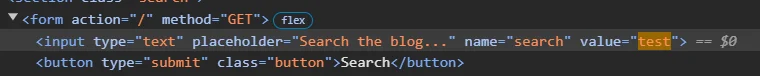
He probado a escapar usando este payload "> <h1>test<h1>, pero no sirve, puesto que la web lo encodea en html si intentamos escaparlo. La otra opción es escapar la comilla e insertar un valor que nos permita ejecutar código javascript
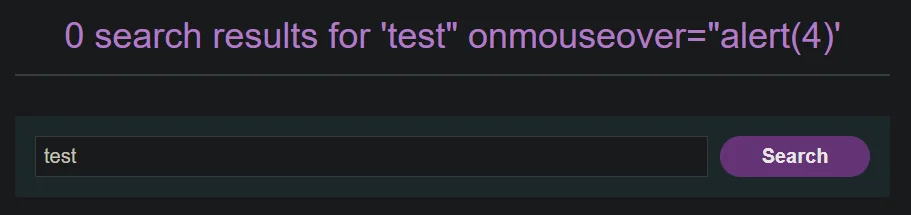
Si inspeccionamos el código html en el navegador vemos que hemos conseguido escapar e insertar el evento onmouseover que ejecuta código javascript

Si desplazamos el ratón sobre el cuadro de texto nos saltará un alert