Blog/Stored XSS into HTML context with nothing encoded
Stored XSS into HTML context with nothing encoded
Portswigger › Portswigger Labs › XSS
Certificaciones
- eWPT
- eWPTXv2
- OSWE
- BSCP
Descripción
Este laboratorio contiene una vulnerabilidad de cross-site scripting almacenado en la funcionalidad de comentarios. Para resolver el laboratorio, debemos enviar un comentario que invoque la función alert cuando se visualice la publicación del blog
Guía de XSS
Antes de completar este laboratorio es recomendable leerse esta guía de XSS https://justice-reaper.github.io/posts/XSS-Guide/
Resolución
Al acceder a la web nos sale esto
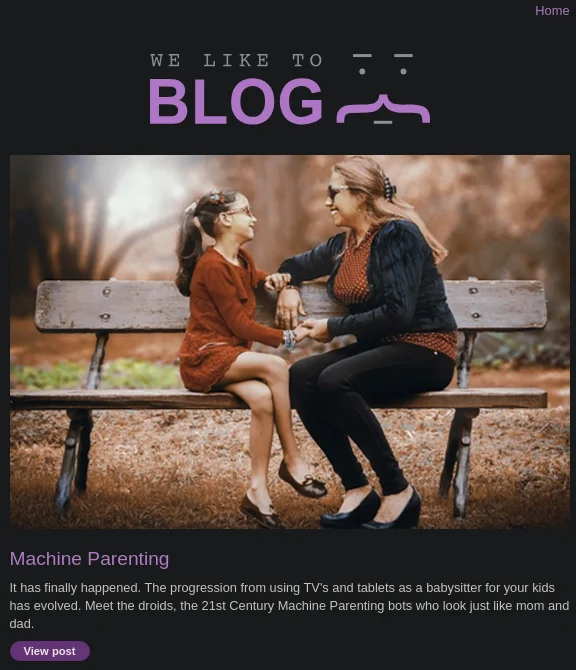
Si pulsamos sobre View post veremos que hay una sección de comentarios
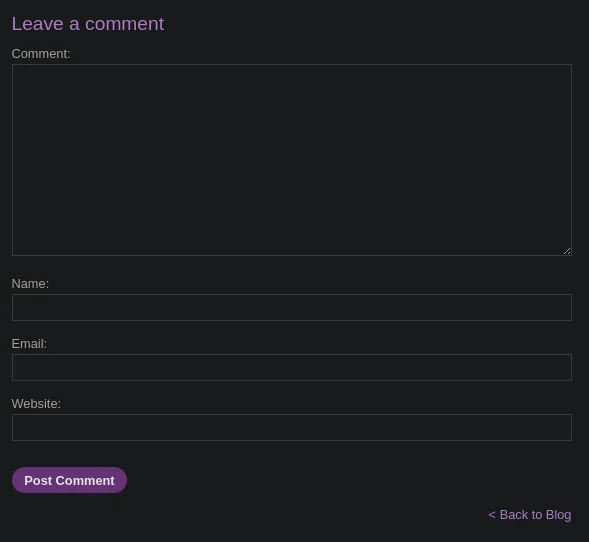
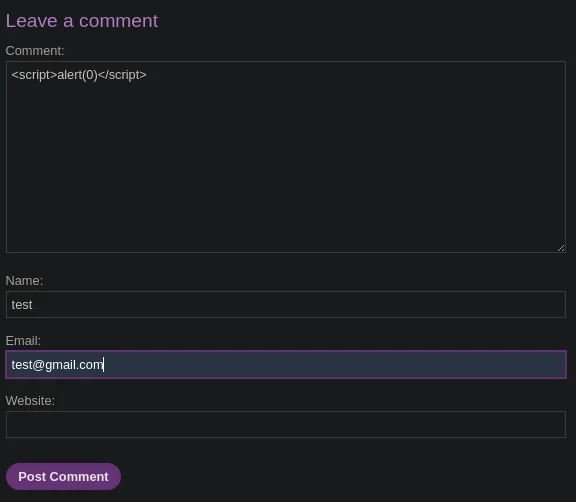
Probamos un XSS, en este caso si llega a funcionar se trataría de un Stored XSS, porque se almacena en el servidor
Una vez publicado nos sale esto
Si pulsamos sobre Back to blog nos salta el alert, lo que quiere decir que hemos encontrado un Stored XSS