Blog/Inconsistent security controls
Inconsistent security controls
Portswigger › Portswigger Labs › Business Logic Vulnerabilities
Certificaciones
- eWPT
- eWPTXv2
- OSWE
- BSCP
Descripción
Este laboratorio tiene una lógica defectuosa que permite a usuarios arbitrarios acceder a funcionalidades de administración que deberían estar disponibles solo para empleados de la empresa. Para resolver el laboratorio, debemos acceder al panel de administración y eliminar al usuario carlos
Guía de business logic vulnerabilities
Antes de completar este laboratorio es recomendable leerse esta guía de business logic vulnerabilities https://justice-reaper.github.io/posts/Business-Logic-Vulnerabilities-Guide/
Resolución
Al acceder a la web nos sale esto
Pulsamos sobre Email client y nos copiamos la dirección de email
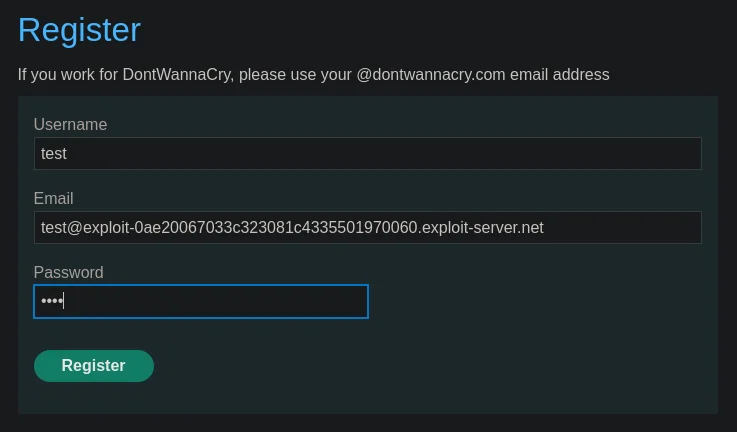
Pulsamos en Register y nos registramos
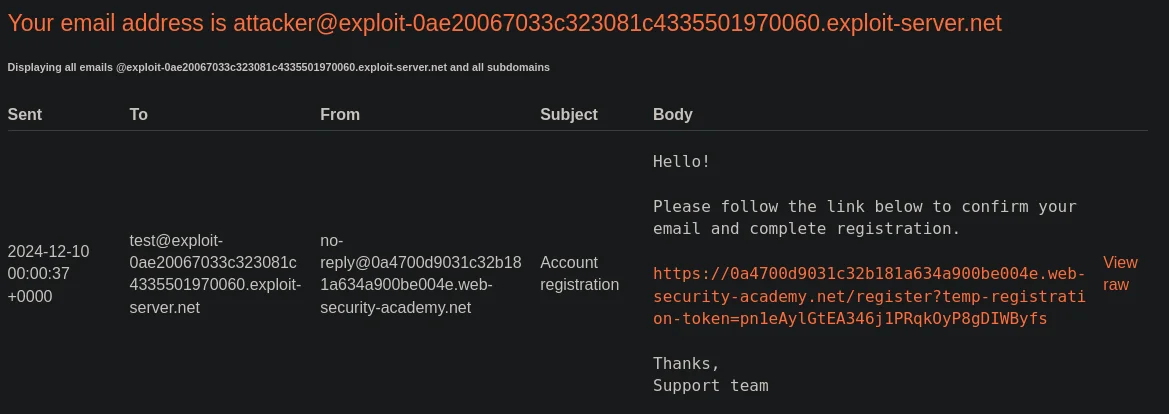
En Email client nos llega un correo de confirmación, pinchamos en el enlace y confirmamos el registro
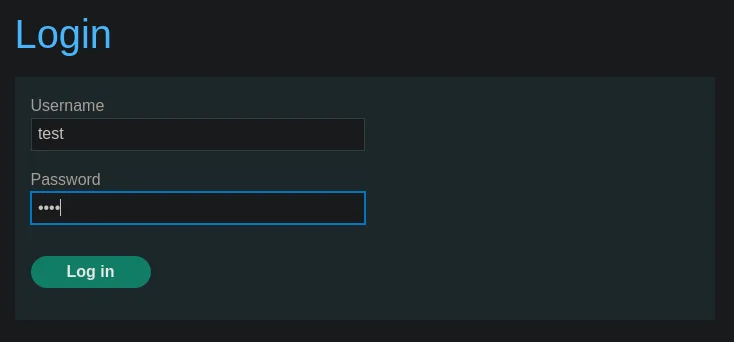
Nos dirigimos a My account y nos logueamos
Fuzzeamos en busca de directorios y encontramos un /admin
# ffuf -c -t 20 -w /usr/share/seclists/Discovery/Web-Content/common.txt -u https://0a4700d9031c32b181a634a900be004e.web-security-academy.net/FUZZ

        /'___\  /'___\           /'___\
       /\ \__/ /\ \__/  __  __  /\ \__/
       \ \ ,__\\ \ ,__\/\ \/\ \ \ \ ,__\
        \ \ \_/ \ \ \_/\ \ \_\ \ \ \ \_/
         \ \_\   \ \_\  \ \____/  \ \_\
          \/_/    \/_/   \/___/    \/_/

       v2.1.0-dev
________________________________________________

 :: Method           : GET
 :: URL              : https://0a4700d9031c32b181a634a900be004e.web-security-academy.net/FUZZ
 :: Wordlist         : FUZZ: /usr/share/seclists/Discovery/Web-Content/common.txt
 :: Follow redirects : false
 :: Calibration      : false
 :: Timeout          : 10
 :: Threads          : 20
 :: Matcher          : Response status: 200-299,301,302,307,401,403,405,500
________________________________________________

ADMIN                   [Status: 401, Size: 2821, Words: 1106, Lines: 56, Duration: 61ms]
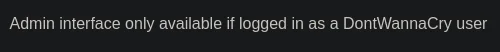
Si accedemos a https://0a4700d9031c32b181a634a900be004e.web-security-academy.net/admin nos dice que tenemos que tener un correo que pertenezca a la compañía
Si pulsamos en My account vemos que podemos actualizar nuestro email
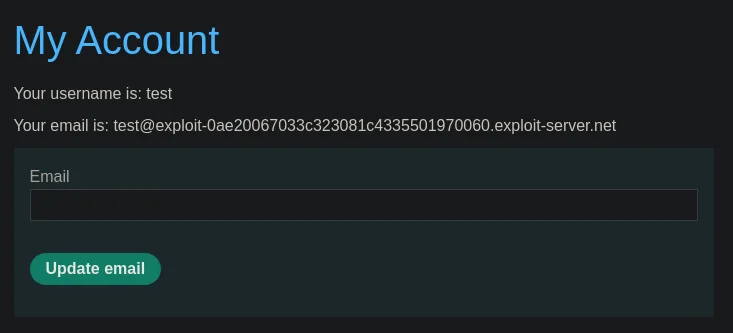
Cambiamos nuestro email a uno de la compañía
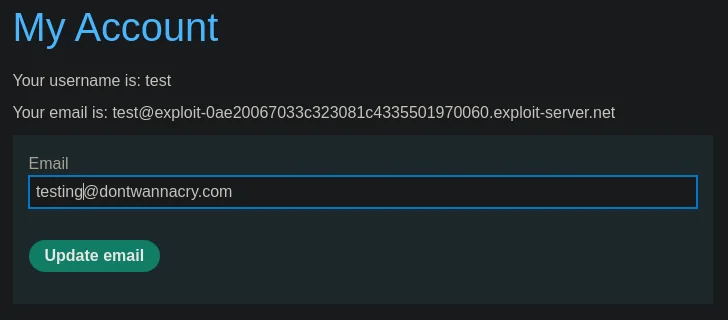
Una vez hecho esto ya podemos acceder a https://0a4700d9031c32b181a634a900be004e.web-security-academy.net/admin y borrar al usuario carlos