Blog/User ID controlled by request parameter with password disclosure
User ID controlled by request parameter with password disclosure
Portswigger › Portswigger Labs › Broken Access Control
Certificaciones
- eWPT
- eWPTXv2
- OSWE
- BSCP
Descripción
Este laboratorio tiene una página de cuenta de usuario que contiene la contraseña actual del usuario, prellenada en un campo de entrada enmascarado. Para resolver el laboratorio, debemos recuperar la contraseña del administrador, luego usarla para eliminar al usuario carlos. Podemos iniciar sesión en nuestra cuenta con las credenciales wiener:peter
Guía de broken access control
Antes de completar este laboratorio es recomendable leerse esta guía de broken access control https://justice-reaper.github.io/posts/Broken-Access-Control-Guide/
Resolución
Al acceder a la web nos sale esto
Pulsamos en My account y nos logueamos con las credenciales wiener:peter
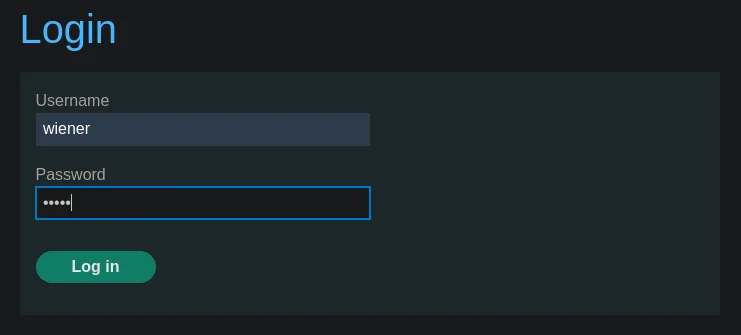
En la parte de My account vemos que al loguearnos la url ha cambiado a https://0a3f00d403f10ac988a50c7f004d0065.web-security-academy.net/my-account?id=wiener y que ahora se nos muestra nuestro nombre de usuario y un campo Password
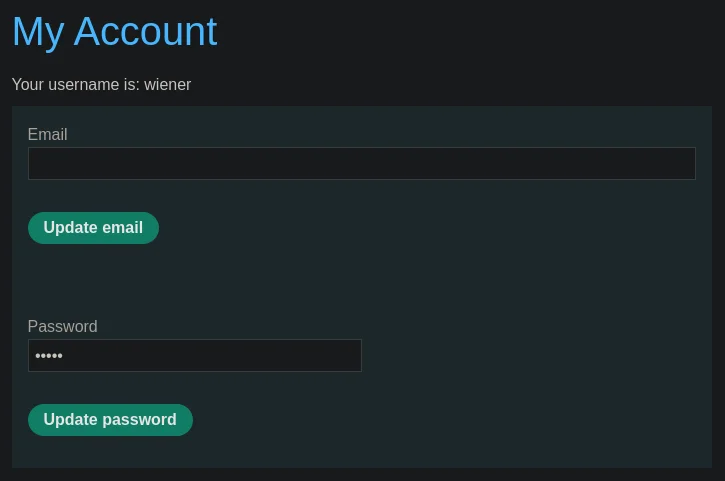
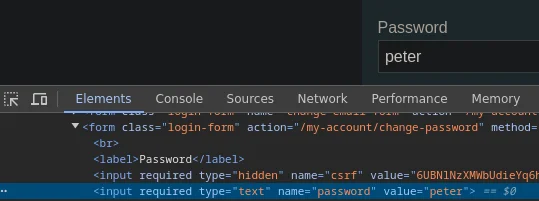
Podemos ver la contraseña en texto claro, si inspeccionamos el campo y cambiamos el type="password" por type="text"
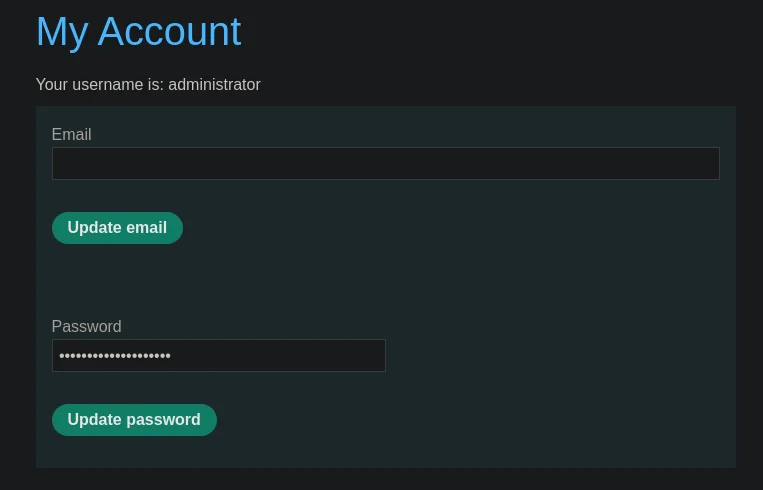
Mostramos la información del usuario administrador accediendo a https://0a3f00d403f10ac988a50c7f004d0065.web-security-academy.net/my-account?id=administrator
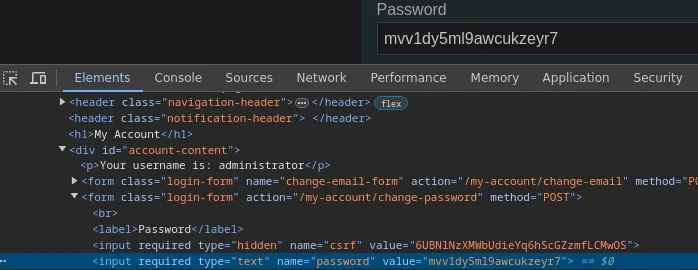
Obtenemos la contraseña del usuario administrator
Nos logueamos como administrator
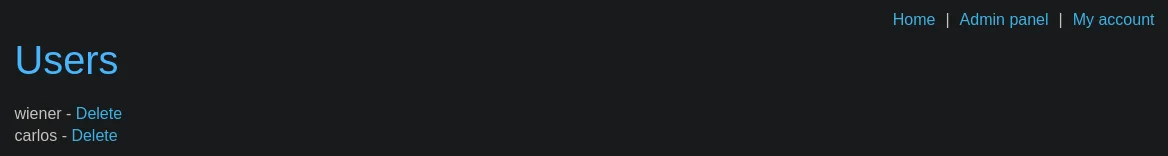
Accedemos al Admin panel y borramos al usuario carlos